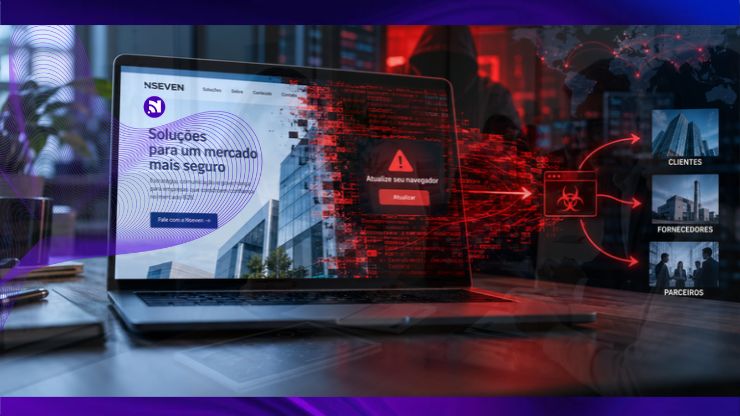
Operações internacionais contra redes de malware mostram como ativos digitais legítimos podem ser explorados por criminosos. Para empresas B2B, o risco não termina nos próprios sistemas: alcança clientes, fornecedores e a confiança necessária para manter relações comerciais.
O site de uma empresa legítima pode ser comprometido e utilizado por criminosos para distribuir programas maliciosos a outras pessoas e organizações, sem o conhecimento de seus responsáveis. Isso significa que uma infraestrutura digital aparentemente funcional pode representar risco não apenas para seu proprietário, mas também para clientes e parceiros que confiam naquele ambiente. Uma operação internacional coordenada pela Europol mostra como esse mecanismo funciona e por que a manutenção de ativos digitais merece atenção empresarial.
Essa constatação amplia uma discussão que iniciamos no artigo Cibersegurança já virou critério de compra no B2B?, publicado pela Nseven em outubro de 2026. Naquela análise, examinamos por que determinadas cadeias empresariais passaram a exigir evidências dos controles de segurança de seus fornecedores antes de contratar, renovar ou ampliar relações comerciais. Agora, observaremos a questão pelo lado da ameaça: como ativos digitais legítimos podem ser explorados por criminosos e quais consequências essa exposição pode produzir nas relações entre empresas.
A investigação da Europol fornece evidências concretas desse mecanismo. Também ajuda a explicar por que a manutenção de sistemas empresariais, frequentemente tratada como uma despesa secundária, possui consequências que ultrapassam o ambiente interno de tecnologia.
O que quase 15 mil sites comprometidos revelam
Em junho de 2026, uma operação internacional apoiada pela Europol atingiu redes criminosas responsáveis pela distribuição dos malwares SocGholish, Amadey e StealC. A ação envolveu autoridades policiais, empresas de tecnologia e organizações especializadas em segurança, comprometendo a infraestrutura utilizada para distribuir programas maliciosos, roubar credenciais e facilitar novos ataques.
Os números ajudam a dimensionar o problema. Segundo a Europol, 326 servidores e 142 domínios foram atingidos pelas ações coordenadas, enquanto aproximadamente 27 milhões de credenciais roubadas foram recuperadas. Apenas no combate ao SocGholish, 14.971 sites infectados foram recuperados. Entre os estabelecimentos comprometidos estavam restaurantes, oficinas mecânicas e outros negócios que, isoladamente, dificilmente seriam associados a operações internacionais de cibercrime.
O mecanismo explorava uma característica particularmente preocupante: a confiança depositada em sites legítimos. O SocGholish distribuía falsas atualizações de navegadores por meio de páginas previamente comprometidas, principalmente construídas em WordPress. Ao acreditar que estava instalando uma atualização necessária, o visitante executava um programa malicioso capaz de abrir caminho para outras infecções, inclusive ransomware.
Essa dinâmica modifica a interpretação convencional sobre quem pode representar um alvo relevante. O proprietário de um pequeno site empresarial talvez não possua grandes bases financeiras, segredos industriais ou sistemas de elevada importância estratégica. Ainda assim, seu domínio pode oferecer algo valioso aos criminosos: visitantes, aparência de legitimidade e uma infraestrutura existente que pode ser explorada sem autorização.
O interesse criminoso, portanto, não depende exclusivamente do valor dos dados armazenados pela organização. Pode estar na utilidade do ambiente comprometido para alcançar outras vítimas.
O fornecedor legítimo também pode introduzir riscos
Essa constatação se conecta diretamente à gestão de riscos de terceiros, conhecida como Third-Party Risk Management (TPRM). Quando uma empresa avalia a segurança de seus fornecedores, uma das preocupações é justamente compreender quais exposições podem ser introduzidas na relação comercial, mesmo quando o parceiro não possui intenção de causar qualquer prejuízo.
Considere uma situação plausível: uma indústria mantém relacionamento com dezenas de empresas responsáveis por equipamentos, manutenção, logística e serviços especializados. Seus colaboradores acessam portais técnicos, consultam documentação e visitam os sites desses parceiros. Se um deles estiver comprometido e distribuindo conteúdo malicioso, uma atividade empresarial rotineira pode se transformar em oportunidade para um ataque.
O caso SocGholish demonstra o mecanismo técnico dessa exposição, embora não signifique que todos os incidentes tenham ocorrido em relações de fornecimento B2B. A conexão comercial é uma consequência possível, cujo risco dependerá das características da interação, dos controles existentes e da forma como o ataque é executado.
É justamente essa variabilidade que torna inadequado avaliar fornecedores apenas por sua reputação comercial ou capacidade operacional. Uma empresa pode ser financeiramente saudável, entregar produtos excelentes e possuir décadas de relacionamento com seus clientes. Nada disso elimina a necessidade de manter sua infraestrutura digital protegida.
Também seria incorreto presumir negligência sempre que uma organização sofre um ataque. Criminosos exploram vulnerabilidades técnicas, credenciais comprometidas, engenharia social e diversas combinações desses mecanismos. A ocorrência de um incidente, isoladamente, não demonstra ausência de controles. O que pode ser avaliado é a capacidade de identificar riscos conhecidos, aplicar medidas proporcionais e responder quando algo falha.
Sites corporativos: o problema não é a plataforma
A presença do WordPress nessa operação merece uma análise específica. O sistema é amplamente utilizado para sites institucionais, portais e publicações corporativas, inclusive por empresas que valorizam tecnologias abertas e independência de fornecedores. É uma das principais plataformas de gestão de conteúdo do mundo, adotada também por grandes organizações e instituições públicas. Sua popularidade, entretanto, também faz dele um ambiente relevante para criminosos que procuram instalações vulneráveis.
Entretanto, a conclusão de que utilizar WordPress representa, por si só, uma deficiência de segurança seria equivocada. A questão central envolve a manutenção de todo o ecossistema: núcleo da plataforma, plugins, temas, bibliotecas, integrações, credenciais administrativas e infraestrutura de hospedagem.
É comum que uma atualização aparentemente simples dependa da compatibilidade entre vários componentes. Um plugin abandonado pode impedir a atualização de determinada versão. Um editor visual pode acrescentar dependências e complexidade ao código. Uma extensão pouco utilizada pode permanecer ativa durante anos sem que alguém revise sua necessidade ou acompanhe a divulgação de vulnerabilidades.
Cada componente adicional amplia a superfície de ataque potencial e exige alguma capacidade de acompanhamento. Isso não significa que todo plugin seja inseguro, mas que a conveniência de acrescentar funcionalidades também introduz responsabilidades de manutenção.
A própria operação da Europol levou as autoridades envolvidas a recomendar atualização das instalações WordPress, alteração de credenciais, autenticação multifator e remoção de contas administrativas desconhecidas. Medidas conhecidas, pouco sofisticadas e que continuam relevantes mesmo diante de redes criminosas de alcance internacional.
Para uma PME, a discussão econômica deveria considerar o ciclo completo do ativo. O investimento inicial na construção de um site não encerra seu custo de propriedade. Atualizações, revisões de componentes, backups, recuperação e correção de vulnerabilidades fazem parte da manutenção de uma infraestrutura que continuará exposta à internet enquanto estiver em operação.
O risco, naturalmente, não é exclusivo do WordPress. Outros sistemas de gestão de conteúdo, aplicações corporativas e até páginas HTML aparentemente simples podem ser comprometidos por falhas de configuração, componentes vulneráveis ou acessos indevidos. O fator determinante não é o nome da tecnologia, mas a segurança de sua implementação, operação e manutenção.
Credenciais roubadas ampliam o problema
A mesma operação também atingiu o StealC, um malware especializado em extrair informações confidenciais de dispositivos comprometidos. Senhas armazenadas, dados de acesso e outras informações de identidade digital podem ser posteriormente comercializados ou utilizados em fraudes e invasões.
O relatório Internet Organised Crime Threat Assessment 2026 (IOCTA), publicado pela Europol, descreve os programas de roubo de informações, conhecidos como infostealers, como componentes relevantes de um mercado criminoso que abastece fraudadores, intermediários de acesso e operadores de ransomware.
Esse mercado ajuda a explicar por que uma credencial comprometida não representa necessariamente um incidente isolado. Informações obtidas em determinado computador podem ser aproveitadas posteriormente por outros agentes, inclusive para acessar aplicações corporativas e iniciar ataques mais complexos. A comercialização de acessos permite que diferentes criminosos participem de etapas distintas da mesma cadeia.
O problema também aparece nas fraudes por identidade. Um criminoso pode tentar se passar por um executivo, colaborador ou fornecedor para obter pagamentos, documentos ou credenciais. Em outros casos, utiliza contas efetivamente comprometidas, o que torna a comunicação fraudulenta ainda mais difícil de distinguir de uma mensagem legítima.
As defesas precisam acompanhar essa diversidade. Protocolos de autenticação de e-mail, como SPF, DKIM e DMARC, reduzem determinadas formas de falsificação de remetente. Autenticação multifator, proteção dos dispositivos, gestão de sessões e validação independente de solicitações financeiras atuam em outras frentes. Nenhuma medida isolada consegue neutralizar todos os mecanismos de fraude.
O princípio de gestão permanece relativamente simples: quanto maior o valor de uma identidade digital para a operação, maior deve ser o cuidado com os meios pelos quais ela pode ser utilizada, recuperada ou comprometida.
A velocidade dos ataques mudou; os fundamentos permanecem
O IOCTA 2026 apresenta outra observação importante: o uso de automação e inteligência artificial amplia a velocidade, a escala e a capacidade de personalização de determinadas atividades criminosas. Fraudes podem ser adaptadas para diferentes públicos, enquanto ferramentas e serviços especializados reduzem o esforço necessário para conduzir partes de uma operação.
A Europol também identifica a exploração de vulnerabilidades não corrigidas em aplicações expostas à internet entre os mecanismos utilizados para obter acesso inicial a sistemas. Essa combinação cria uma dificuldade adicional para organizações que dependem de ciclos lentos de manutenção, revisão de acessos e resposta a incidentes.
Não seria correto afirmar que toda vulnerabilidade recém-descoberta será imediatamente explorada ou que as PMEs precisam operar com a mesma estrutura de segurança de uma instituição financeira. Entretanto, há uma diferença importante entre aceitar riscos conhecidos de maneira consciente e simplesmente deixar sistemas desatualizados porque continuam funcionando.
A ausência de problemas visíveis não comprova a integridade do ambiente. Um site pode permanecer disponível enquanto distribui conteúdo malicioso. Uma credencial pode continuar válida depois de ter sido roubada. Um sistema pode responder normalmente enquanto terceiros utilizam acessos que não deveriam possuir.
Essa realidade aumenta a importância de controles que permitam identificar alterações, corrigir exposições relevantes e conservar evidências do trabalho executado. O objetivo não é prometer invulnerabilidade, mas reduzir oportunidades de exploração e limitar danos quando algum controle deixa de funcionar.
O que muda para a pequena e média empresa B2B
No artigo anterior, examinamos o valor comercial de conseguir demonstrar segurança. Empresas inseridas em cadeias mais exigentes podem precisar apresentar registros, avaliações e controles para atender às condições de contratação ou renovação. A nova evidência amplia a questão: esses controles têm uma finalidade operacional concreta, que existe independentemente de qualquer auditoria de fornecedores.
Uma PME não precisa aguardar a exigência de um grande contratante para reconhecer que seu site, suas credenciais e seus canais de comunicação fazem parte de uma infraestrutura utilizada também por clientes e parceiros. A responsabilidade sobre esses ativos não nasce apenas quando um departamento de compras solicita documentos. Ela decorre da própria operação digital da empresa.
Isso não significa recomendar certificações indiscriminadas, ferramentas caras ou auditorias incompatíveis com a capacidade econômica de cada organização. A priorização pode começar pela identificação dos ativos expostos, pela manutenção dos sistemas, pela proteção das identidades digitais e pela capacidade de recuperar a operação diante de um incidente.
Para empresas que dependem de relações comerciais duradouras, há ainda um aspecto que merece entrar na avaliação de riscos: o comprometimento de um ativo próprio pode produzir consequências para terceiros, mesmo quando a empresa não foi escolhida como alvo final do ataque.
A Europol mostrou como sites legítimos, computadores infectados e credenciais roubadas podem alimentar uma infraestrutura criminosa de alcance internacional. O mercado B2B, por sua vez, já dispõe de mecanismos para avaliar riscos associados aos seus fornecedores, com exigências que variam conforme a criticidade da relação.
As duas constatações se complementam. A segurança exigida pelo comprador tem uma razão operacional: a confiança entre empresas também depende dos sistemas, acessos e identidades digitais que sustentam suas relações.
Para a PME, talvez a pergunta mais útil seja anterior à próxima auditoria ou certificação: quem responde hoje pela manutenção dos ativos digitais que a empresa coloca em contato com seus clientes?
Fernando Gualberto
Estrategista & CEO da Nseven Comunicação Empresarial
Notas de apoio
Este artigo dá continuidade à análise Cibersegurança já virou critério de compra no B2B?, publicada pela Nseven em 2 de outubro de 2026.
Fontes principais:
- Europol — Operação Endgame (2026): Global cyber strike disrupts SocGholish, Amadey, and StealC malware networks. Relato operacional sobre interrupção de redes criminosas, recuperação de credenciais, comprometimento de sites WordPress e mecanismos de distribuição de malware.
- Europol — IOCTA 2026: The evolving threat landscape: How encryption, proxies and AI are expanding cybercrime. Relatório de avaliação sobre automação e IA, ransomware, exploração de vulnerabilidades, infostealers e fraude corporativa. DOI: 10.2813/5737847.
- CERT.br/NIC.br: Notificação de 30 de junho de 2026 sobre possíveis credenciais comprometidas pelo StealC Infostealer, utilizada como contexto da pesquisa. O alerta esclarece que as informações foram recebidas de parceiros e não foram verificadas individualmente pelo CERT.br.
Os dados da Europol descrevem operações e tendências do cibercrime, principalmente no contexto europeu e de investigações internacionais. Não representam uma estimativa da proporção de empresas brasileiras comprometidas nem comprovam que fornecedores específicos tenham sido excluídos de processos comerciais. Os exemplos empresariais apresentados como situações plausíveis têm finalidade analítica e não correspondem a incidentes individualmente documentados.